根据Akamai最新《互联网现状》(SOTI)专题报告《智能体威胁格局:速度、规模与非人类身份》的研判,企业安全风险重心,正在从传统人员身份管理转向非人类实体的行为治理。Akamai亚太地区及日本安全技术和战略总监ReubenKoh对此直言:AI攻击的速度已经超过了人工补丁的速度,防线必须前移到边缘,实时拦截,而非事后修补。
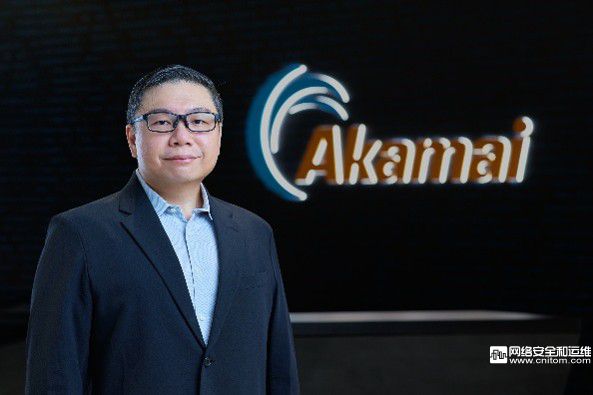
Reuben Koh,Akamai亚太地区及日本安全技术和战略总监
当攻击对抗进入机器与机器竞速的新阶段,固守传统边界、依赖事后修复的防护思路已经难以为继,边缘前置防护成为企业保护AI智能体业务的关键抓手。
安全风险重心转移
长久以来,企业网络安全体系的设计逻辑,大多围绕人为核心主体展开。无论是身份认证、权限分配还是行为审计,绝大多数安全管控工具都是为了抵御账号盗用、人为误操作、内部越权访问等以人为源头的风险。但Akamai这份SOTI报告提出一个值得行业警醒的判断:AI智能体的大规模应用,正在推动企业安全风险的底层逻辑发生质变,治理对象由人的行为,转向没有实体、却可以自主完成业务动作的非人类实体。
AI智能体最大的特点就是能够自主执行,接收指令后可以连续完成多步操作,联动多个业务系统。这种自动化能力本身就带有风险放大效应,一旦流程遭遇篡改,或是模型输出存在缺陷,错误不会停留在单一步骤,会顺着智能体的执行链路层层放大,持续向下游业务传导。与人类操作不同,智能体不具备主观纠错意识,即便业务出现异常,依旧会机械地执行预设流程,起初小的安全缺陷,到最后有可能演变为大的系统性故障。
与此同时,传统边界防火墙的防护盲区也随之暴露。传统安全设备擅长拦截外部进入内网的南北向流量,但大量智能体之间的数据交互属于企业内网的东西向通信,流量在内部系统之间流转,并不会穿越传统网络边界。正如报告揭示的现状,面对智能体内部交互,传统防火墙“看不见、防不住”。
Reuben Koh指出,现在很多企业依旧沿用面向人的安全策略去管控AI智能体,相当于用旧时代的锁,守护全新的数字资产,防护体系与现实威胁之间已经出现明显错位。当攻击者不再窃取员工账号,而是直接劫持智能体本身发起破坏,旧的防护框架自然会迅速失效。
容易被忽视的三大攻击面
很多企业在推进AI智能体落地时,优先考量的是业务功能实现,却低估了潜藏的攻击面。AkamaiSOTI报告基于真实调研,梳理出三类极易被安全团队忽略的风险场景,相关统计数据也印证了风险的现实紧迫性。
浏览器是企业AI应用的重要入口,却处于防护缺位状态。报告统计,超40%企业用户安装过AI浏览器扩展,其中25%的扩展会在12个月内修改自身权限配置,权限动态变更意味着插件随时可以获取超出业务所需的数据读取权限;对比普通浏览器扩展,AI类扩展爆出公开CVE通用漏洞的概率高出60%。员工自行安装的非托管AI扩展,不在企业安全平台管控范围内,一旦插件存在漏洞,网页业务数据、本地浏览信息就会面临泄露风险,而多数企业尚未建立针对浏览器扩展的安全管控机制。
企业聊天机器人带来的数据泄露隐患。报告显示,超过6%的企业AI聊天机器人对话会话中包含个人身份信息等敏感业务资料,而这其中47%的敏感信息交互发生在员工个人注册账号上,属于典型的“影子AI”行为,完全脱离了企业安全审计视野。员工为提升工作效率,直接将内部业务文档、客户信息复制粘贴到公共AI会话窗口,整个过程没有日志留存、没有风险检测,敏感数据外泄的隐患持续累积。
MCP协议带来的安全可视性缺口,是第三大潜在威胁。MCP协议赋予AI智能体跨系统自动执行操作的能力,是多智能体协作的技术底座。但报告调研发现,尽管68%安全负责人预判,2030年恶意AI智能体将成为企业首要网络威胁,但MCP协议相关的安全管控,在CISO的优先级清单上依旧排名靠后。
协议虽然打通了多业务系统,但缺少了行为校验、访问审计,恶意智能体就能够依托协议在内网横向移动。企业很难看清智能体跨系统的完整行为链路,威胁爆发之后才后知后觉。
落地边缘侧安全治理
过去网络安全领域通行的处置逻辑,是漏洞披露、评估风险、人工打补丁修复。但Akamai报告明确提出,这套事后补救的模式,在智能体时代已经走向失效。AI可以快速挖掘系统漏洞,并且自动将零散弱点串联成完整攻击链,漏洞从发现到被攻击者利用的时间窗口被急剧压缩。
ReubenKoh强调,攻防节奏已经变成机器对抗机器,AI驱动的攻击速度已经跑赢人工修复的速度,指望漏洞爆发之后再进行处置,企业往往已经蒙受了实际损失。真正有效的防护思路,是把安全能力部署在网络边缘,在漏洞被利用的瞬间完成风险隔离,实现风险实时阻断,而不是等待威胁渗透进内网再补救。
结合SOTI报告的结论,以及ReubenKoh给出的思路,面向AI智能体时代,企业可以从四大方向搭建边缘安全治理框架。
构建自适应边缘治理体系。落地边缘原生运行时保护,做好API流量过滤,借助微隔离技术划分访问边界,约束不同智能体、业务模块之间的访问权限,在边缘层面完成访问管控,而不是等到流量进入内网之后再做检测。
完成浏览器边缘的安全锁定。将监测、行为控制能力下沉到浏览器端,建立管理制度,对员工安装的各类AI扩展开展安全管理,对非托管扩展做权限限制与风险监测,堵住浏览器侧的安全缺口。
在生成式AI环境之下守护品牌权威。在网络边缘部署GEO(生成式引擎优化)相关防护策略,抵御AI爬虫、虚拟访问者的抓取行为,避免外部大模型抓取企业公开数据后产生信息幻觉,输出错误内容,损害企业对外品牌形象。
实现智能体权限与可验证能力相匹配。企业需要依据AI智能体行为的可验证程度、故障后回滚能力,分级授予业务操作权限。高风险操作不能完全交由智能体自主执行,必须保留人工介入复核的环节,做到能力放开,但权责可控。
AI智能体带来生产力革新的同时,也彻底改写了网络安全的风险格局。Akamai的SOTI报告和ReubenKoh的观点都在提示行业,安全防护不能被动退守在内网核心,防护视角要从人延伸到非人类智能实体,把防线前置到边缘。只有建立了适配智能体的全新行为治理框架,才能充分释放AI的业务价值,守住企业数字安全底线。