两家公司的财务人员此前都收到过一封看似普通的“财务知识”邮件,并点开查看。就是这样一个看似不起眼的动作,让木马病毒进入了电脑。
此后,诈骗分子获得了电脑控制权,长期掌握企业内部信息,并悄悄将财务人员微信中的真实财务负责人替换为仿冒账号。
当“财务总监”再次通过微信要求紧急转账时,一切看起来都很正常。
最终,一名财务人员陆续转账900多万元,另一家公司财务人员累计转账400多万元,直到与真正的财务负责人核实后才发现被骗。
超过千万元的损失,起点只是一封邮件。
这一案件由上海浦东警方侦破,央广网、央视网等媒体均进行了公开报道。
这也是钓鱼邮件真正危险的地方。
攻击者未必一开始就攻击企业最核心的系统。相比直接突破防火墙、服务器和各种安全设备,他们更愿意寻找一个看起来再普通不过的入口——员工的邮箱。
一封邮件、一条链接、一个附件,都有可能成为攻击进入企业内部的第一步。
而对于企业来说,一个拷问是如果类似的邮件明天真的出现在员工邮箱里,我们的员工能不能识别出来?
如何提升识别能力,就需要钓鱼邮件演练,钓鱼邮件演练检验的是企业整体的安全防御能力。
真正有效的钓鱼演练,从场景设计开始
做一场钓鱼邮件演练并不难,找一个模板、发一批邮件,也能统计出多少人点击。
但这种演练的价值往往有限。
真正有价值的演练,首先要解决一个问题,它像不像员工平时真的会收到的邮件?
不同企业使用的邮箱、办公平台、业务系统不同,员工日常面对的信息也完全不同。
因此,在实际项目中,通常不会简单套用一个通用模板,而是先了解企业的办公环境和使用习惯,再设计适合的演练场景。
例如系统通知、账号提醒、文件共享、邮箱服务通知等,都是员工日常工作中经常接触的信息。
同时,场景又不能为了追求“逼真”而无限放大刺激。
像薪酬调整、裁员、人事变动等内容虽然可能获得更高的点击率,却容易引起员工情绪和不必要的内部影响。
好的钓鱼场景不是越“狠”越好,而是在真实性、测试效果和员工接受度之间找到平衡。
这也是钓鱼演练真正需要实施经验的地方。
一封邮件背后,是一整套技术准备
员工最终看到的可能只有一封邮件,但一次正式演练背后,往往需要完成一整套准备工作。
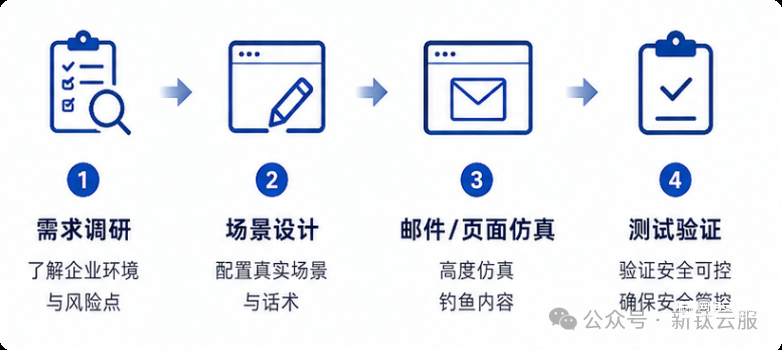
包括演练环境准备、邮件投递环境、仿真页面、测试验证、行为记录、过程监控以及风险控制等。
而在真实企业环境中,邮件还要经过反垃圾邮件、邮件安全网关、终端安全等多层防护。
因此,真正做过钓鱼演练的人会知道:
难点从来不是“写一封钓鱼邮件”,而是让整个演练真实、安全、稳定、可控地完成。
正式实施前,通常会先完成环境和邮件投递测试,再根据企业实际邮件环境验证效果。正式演练过程中持续监控投递情况及异常事件,避免演练本身对正常业务造成影响。
同时,所有行为采集都遵循安全和最小化原则。
例如对于模拟登录场景,可以记录员工是否进行了相关操作,但不会把员工真实密码作为演练成果进行留存。
从前期准备,到正式投递,再到过程监控和最终数据分析,一次钓鱼邮件演练实际上是一套完整的安全演练项目,而不仅仅是一次邮件群发。
员工“点了”并不是终点,关键是找到风险在哪里
一次专业的钓鱼邮件演练,不能只看有多少人点击了?
更应该关注的是员工面对一封可疑邮件时的完整行为过程:
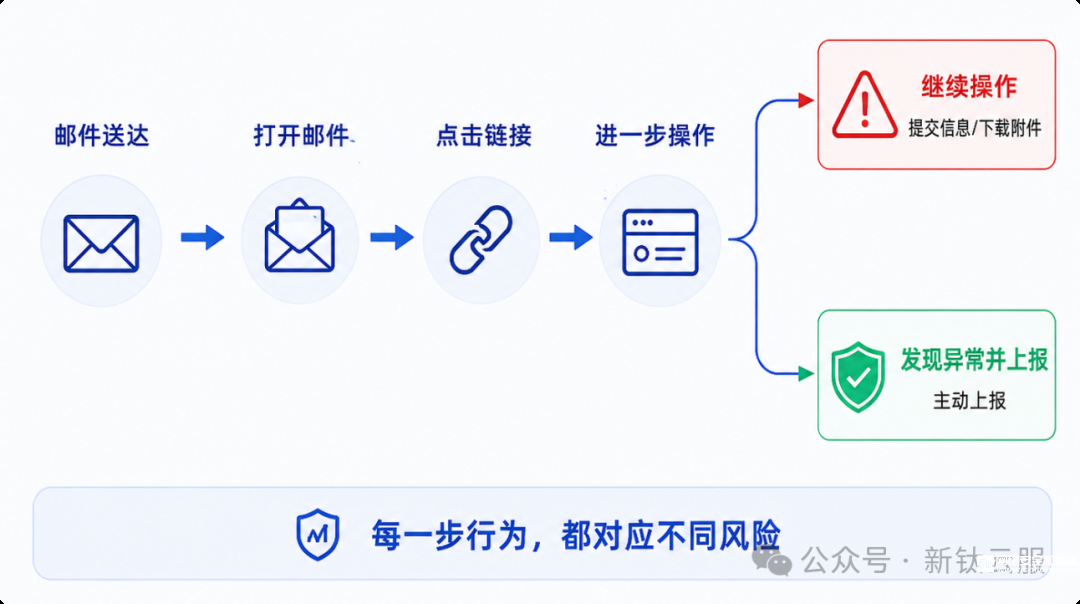
邮件送达→ 打开邮件 → 点击链接 → 进一步操作 → 发现异常并上报
不同环节,代表完全不同的风险程度。
有人打开了邮件,但很快识别异常并关闭;
有人点击了链接,但在看到页面后产生警觉;
有人继续进行了信息提交;
也有人第一时间将可疑邮件上报给IT或安全团队。
这些行为放在一起,才能真正形成企业的“人员安全风险画像”。
而且,对于已经点击的员工,演练并不应该停在“你中招了”。
更应该进行即时教育。
员工完成相关操作后,及时告诉他这是一次安全演练,并结合刚刚收到的邮件,指出其中有哪些异常特征值得注意:
发件人是否异常?
邮件是不是刻意制造紧迫感?
链接实际跳转到哪里?
为什么这个登录页面值得怀疑?
这种方式和坐在会议室里听一次安全培训有很大的不同。
因为员工刚刚亲身经历过一次,他会更清楚自己究竟忽略了什么。
应该把钓鱼邮件演练理解为一次实战测试,也是一次贴近真实攻击的安全教育。
真正的成果,不是一张“中招名单”
一场演练结束以后,如果企业最终只拿到一份“哪些员工点了邮件”的名单,这场演练其实只完成了一半。
真正有价值的是,通过这些数据回答几个管理问题:
整体风险处于什么水平?
哪些部门、岗位或者人员更容易受到钓鱼攻击?
员工发现可疑邮件后,知不知道应该向谁报告?
现有邮件安全、终端安全等防护措施有没有发挥预期作用?
下一步安全培训应该重点解决什么问题?
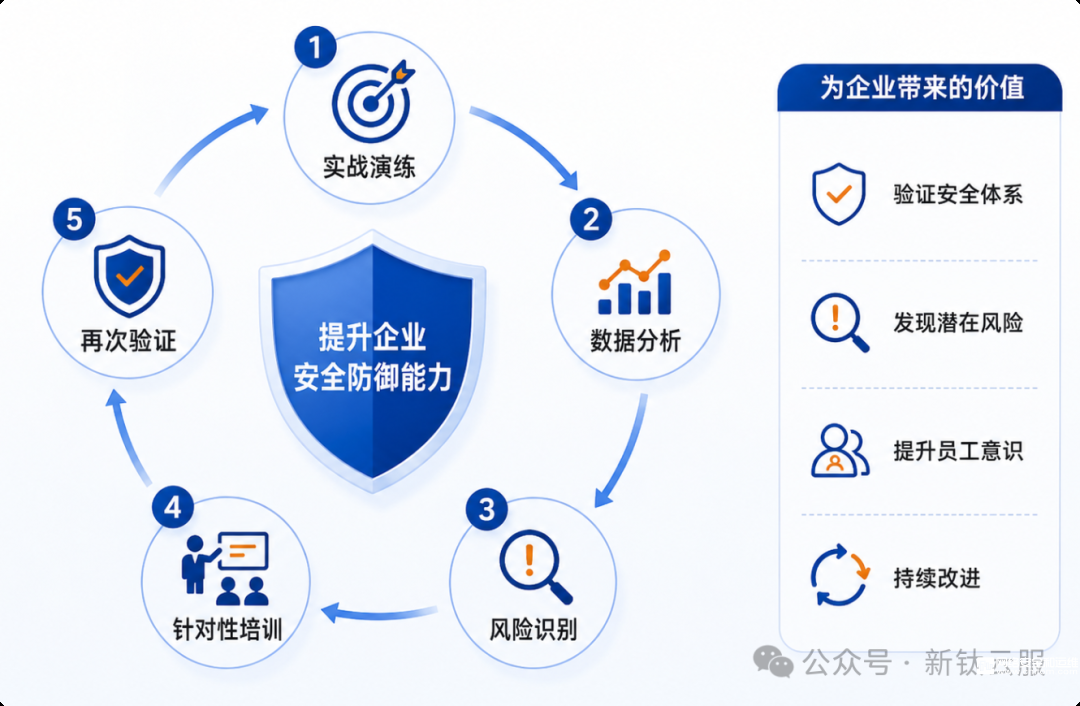
通过邮件打开、链接点击、进一步操作和主动上报等数据,可以逐步建立企业自己的钓鱼风险基线,并针对薄弱环节进行培训和改进。
更进一步,还可以在后续再次开展演练:
第一次演练,发现问题。
针对性培训,改善问题。
第二次演练,验证效果。
这样就形成:
演练→ 分析 → 培训 → 改进 → 再验证
钓鱼邮件演练也就从一次性的“安全活动”,变成了一套可以持续衡量和改进的人员安全风险管理机制。
安全意识,最终要经过实战验证
企业可以部署防火墙、邮件安全、终端安全等各种技术产品,也可以每年组织安全意识培训。
这些都很重要。
但真正面对一封精心设计的钓鱼邮件时,员工究竟会作出什么选择,仅靠制度和培训很难知道。
最好的办法,是在真正的攻击发生之前,先进行一次安全、可控的实战验证。
基于企业安全服务、安全运营及攻防演练经验,我们已经形成从前期调研、场景设计、技术准备,到演练实施、过程监控、数据分析、员工教育和复盘改进的完整钓鱼邮件安全演练方法。
我们希望帮助企业验证的,也从来不只是“员工会不会点”。
而是通过一封模拟的钓鱼邮件,真正看清:
人员有没有意识,技术有没有拦住,流程能不能响应,风险能不能被及时发现。
因为面对真正的钓鱼攻击,比“我们应该没问题”更可靠的答案是:
我们已经通过实战验证过。